9 Melhores alternativas ao CodeRabbit em 2026
 Edvaldo Freitas
Procurando alternativas ao CodeRabbit? O CodeRabbit é uma ferramenta de revisão de código com IA sólida, mas pode não encaixar no fluxo, nos requisitos de segurança ou nas preferências de infraestrutura de todo time. Alguns times precisam de opções open source, deploy self-hosted, suporte a BYOK, mais contexto de repositório ou um modelo de preço diferente.
Este guia compara as melhores alternativas ao CodeRabbit para revisão de código com IA, incluindo opções open source, self-hosted e focadas em time, pra você ver onde cada uma encaixa e escolher a certa pro seu time de engenharia.
Atualizado em 12 de outubro de 2026
Tabela comparativa de alternativas ao CodeRabbit
| Ferramenta | Melhor para | Contexto de repositório | Regras customizadas | Hospedagem | BYOK / controle de modelo |
|---|---|---|---|---|---|
| Kodus | Times que querem mais controle sobre fluxo, regras e escolha de modelo | Contexto do código, Kody Rules, aprendizado de reviews e plugins | Sim, em linguagem natural | Nuvem ou self-hosted | Sim |
| GitHub Copilot Code Review | Times já padronizados no GitHub | Contexto de repositório dentro do GitHub | Sim, por instruções | Serviço do GitHub | Não |
| Greptile | Times com bases de código complexas que precisam de mais contexto | Contexto completo do código e aprendizado por feedback | Sim | Nuvem; self-hosted só no Enterprise | Não |
| CodeAnt | Times que querem review de IA e segurança na mesma camada | Review de PR com análise estática e sinais de segurança | Sim | Nuvem no Premium; on-prem só no Enterprise | Não |
| Qodo | Empresas que querem uma plataforma mais gerenciada e enterprise | Contexto de PR, multi-repo, IDE e CLI | Sim, aprendidas do histórico de review do time | Nuvem; nuvem privada e on-prem no Enterprise | Só no Enterprise |
| Bito | Times que querem bom custo-benefício e rollout rápido | Review com contexto de código em Git, IDE e CLI | Sim | Nuvem no Team; self-hosted como add-on pago no Professional; incluso no Enterprise | Não |
| Graphite Agent | Times focados em throughput de review e PRs empilhados | Contexto dentro do fluxo do Graphite | Sim, no Team | Nuvem | Não |
| Snyk Code | Times que querem análise focada em segurança | Contexto de segurança e fluxo de dados | Mais limitado que plataformas focadas em review | Nuvem | Não |
| SonarQube | Organizações focadas em governança, qualidade e quality gates | Análise de projeto e PR com quality gates | Sim, via profiles e gates | Nuvem ou self-hosted | Não |
Por que times estão trocando o CodeRabbit
O CodeRabbit acertou em vários pontos, principalmente ao trazer resumos de IA e sugestões linha a linha pro fluxo de pull request. Mas conforme o time cresce e a base de código fica mais complexa, alguns problemas aparecem.
Os times procuram alternativas por alguns motivos principais:
- Falta de contexto de repositório: a maioria das ferramentas de review com IA olha só o diff, não a base de código inteira. Isso significa que as sugestões podem perder o contexto maior, propondo mudanças que estão corretas localmente mas quebram outra coisa em outro lugar. O review não entende suas abstrações nem seus padrões internos.
- Customização limitada: cada time tem seus próprios padrões de código, princípios de arquitetura e critérios de review. Um modelo de review genérico geralmente cria ruído ou deixa passar detalhes importantes. Quando você não consegue definir regras específicas, o trabalho fica mais lento.
- Controle e hospedagem: muitas empresas não mandam código pra um serviço terceiro. Self-hosting ou deploy numa VPC costuma ser requisito obrigatório, e nem toda ferramenta suporta isso. Os times também querem controlar qual modelo de IA está por trás e poder usar as próprias chaves (BYOK).
- Encaixe no fluxo: uma boa ferramenta deveria se adaptar ao jeito que o time trabalha, não o contrário. Algumas ferramentas parecem rígidas ou adicionam passos extras que não acompanham a velocidade do review do time.
- Preço: conforme o time cresce, modelos de preço por seat ou por uso podem ficar caros, principalmente quando só parte dos recursos da ferramenta é usada de fato.
Lista de alternativas ao CodeRabbit
Aqui vai um panorama das ferramentas que os times consideram, cada uma resolvendo uma parte um pouco diferente do problema de revisão de código.
1. Kodus
O Kodus é uma ferramenta open source de revisão de código com IA que entende o seu repositório inteiro. Em vez de olhar só as linhas alteradas, ele constrói um entendimento completo da base de código, o que permite sugerir mudanças que respeitam a arquitetura e os padrões já existentes no seu time.
Num teste com PRs reais de projetos como Sentry, Cal.com, Grafana, Discourse e Keycloak, o Kodus encontrou 79% dos bugs (30 de 38) contra 39% do CodeRabbit (15 de 38), com a maior diferença justamente nos bugs críticos: 69% contra 38% (comparação completa aqui).
Prós:
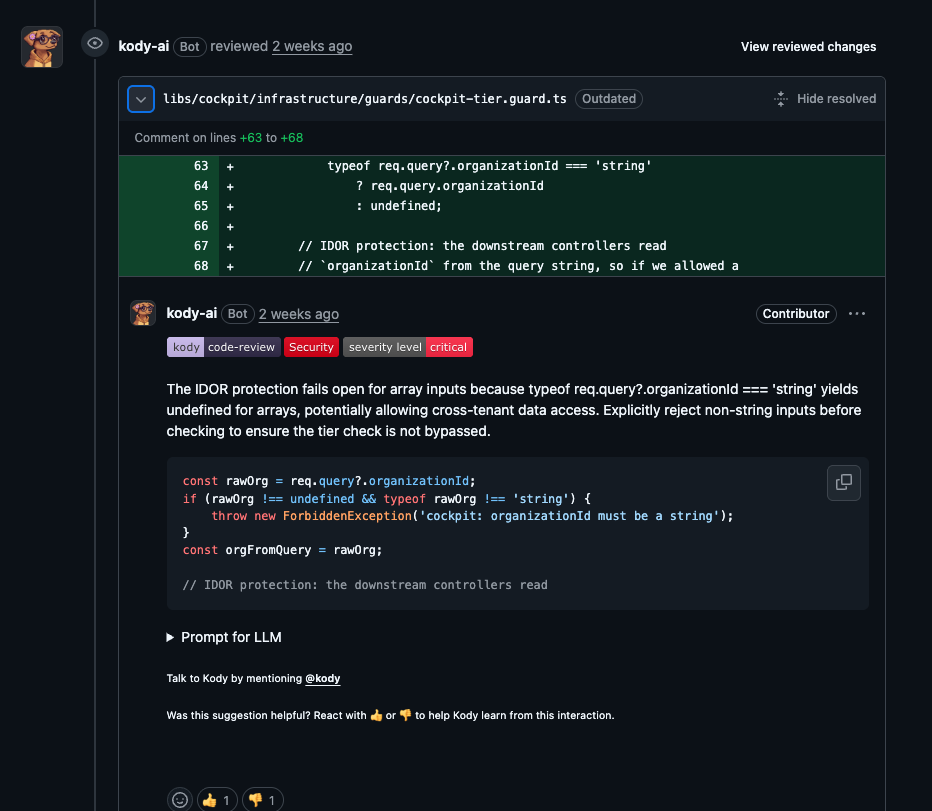
- Contexto em nível de repositório: analisa a base de código inteira, não só o diff. Isso leva a sugestões mais inteligentes e contextuais, além de ajudar a entender bibliotecas internas e lógica de domínio.
- Regras customizadas em linguagem natural: você define suas próprias regras de review em linguagem natural, o que facilita transformar padrões do time em regras sem aprender uma sintaxe de configuração complexa.
- Open source e self-hostable: o core é open source, o que te dá transparência e controle total. Você pode hospedar na sua própria infraestrutura pra ter controle total sobre segurança e compliance.
- Agnóstico de modelo com BYOK: não te prende a um único provedor de IA. Você conecta modelos diferentes (OpenAI, Anthropic, modelos open source) e usa suas próprias chaves de API, o que te dá controle sobre custo e performance.
- Plugins (MCP): você conecta o Kody às ferramentas do seu time (Jira, Linear, Notion, APIs internas, docs…) pra que ele entenda regras de negócio e leve isso em conta durante o review.
- Governança pronta no Enterprise: SOC 2, SSO, RBAC e audit logs com analytics vêm no plano Enterprise, junto com Engineering Metrics (Cockpit), fila prioritária pros Kody Agents e suporte dedicado com onboarding.
Contras:
- Plano grátis tem teto de regras e plugins: o Community para em 10 Kody Rules e 3 plugins ativos; passar disso exige o plano Teams.
- Cockpit e métricas de engenharia não entram no plano grátis: essa visão agregada só vem no Teams.
Melhor para: times que querem adaptar o review de IA às próprias regras, escolher a própria stack de modelo e manter a opção de self-hosting.
| Plano | Preço |
|---|---|
| Community | Grátis, usando sua própria API Key |
| Teams | US$10/dev/mês + tokens (BYOK) |
| Enterprise | Sob consulta |
2. GitHub Copilot
O GitHub Copilot Code Review faz mais sentido pra times que já trabalham quase totalmente dentro do GitHub. A maior vantagem dele é já estar dentro do ambiente que muitos times usam o dia inteiro, não necessariamente ser o reviewer mais sofisticado do mercado.
Essa conveniência é vantagem e limitação ao mesmo tempo. Pra alguns times, estar nativamente dentro do GitHub já resolve o problema. Pra outros, essa proximidade com o ecossistema GitHub significa menos flexibilidade em infraestrutura, deploy e desenho do processo de review. Veja outras alternativas ao GitHub Copilot se isso pesar mais na sua decisão.
Prós:
- Fluxo nativo no GitHub: fricção de adoção baixa.
- Parte do ecossistema Copilot: se conecta naturalmente com chat, assistência de código e agentes.
- Fácil de testar: muitos times já têm familiaridade ou licenças ativas.
- Instruções customizadas: dá pra ajustar o comportamento um pouco por repositório.
Contras:
- Muito centrado no GitHub: faz menos sentido pra times multi-provedor.
- Menos controle: modelo, hospedagem e customização são mais limitados.
- Uso afeta o custo: o preço de entrada não conta a história toda quando o uso premium cresce.
| Plano | Preço |
|---|---|
| Free | Grátis |
| Pro | US$10/usuário/mês |
| Pro+ | US$39/usuário/mês |
| Max | US$100/usuário/mês |
Os tiers pagos incluem créditos de IA no GitHub; o review de código entra a partir do Pro, e o uso acima do crédito incluído é cobrado à parte.
Melhor para: times GitHub-first que querem review de IA integrado sem adicionar uma plataforma separada.
3. Greptile
O Greptile é um dos concorrentes mais parecidos com o CodeRabbit porque fica focado no problema central de review com IA, mas aposta mais forte em contexto profundo de repositório. A ideia é simples: o review fica melhor quando a ferramenta entende a estrutura da base de código, não só o patch alterado.
Isso torna a ferramenta especialmente interessante pra times trabalhando em sistemas mais complexos, legados ou com várias camadas, onde feedback raso costuma criar ruído em vez de ajuda de verdade. Veja outras alternativas ao Greptile pra comparar mais opções nesse mesmo perfil.
Prós:
- Regras customizadas: tem espaço real pra moldar o comportamento do review.
- Aprendizado por feedback: a ferramenta evolui com base nas reações do time.
- Self-hosted no enterprise: ajuda empresas com requisitos de infraestrutura.
Contras:
- Excedente de uso: o preço fica menos simples conforme o volume de review cresce.
- Escopo mais estreito: cobre bem o review em si, mas não entra em workflow ou segurança como plataformas mais amplas.
| Plano | Preço |
|---|---|
| Starter | Grátis (1 seat, 50 créditos/mês) |
| Pro | US$30/seat/mês (50 créditos/seat), créditos extras a US$1 cada |
| Enterprise | Sob consulta, com opção de self-hosting |
Melhor para: times com bases de código grandes ou complexas que querem um reviewer com mais entendimento contextual.
4. CodeAnt
O CodeAnt é uma ferramenta de review de código com IA focada em sugestões diretas, geração de testes e melhoria de código dentro de pull requests. É uma solução simples pra times que querem automatizar tarefas comuns de review.
Prós:
- Setup fácil: começar é rápido; você conecta ao seu provedor Git e ele já começa a revisar pull requests quase imediatamente.
- Detecção de bugs: encontra bugs comuns, problemas de performance e erros de lógica linha a linha.
- Geração automática de testes: sugere e gera testes unitários pra código novo, ajudando o time a melhorar cobertura.
- Feedback claro e acionável: os comentários que deixa costumam ser diretos e fáceis de entender.
Contras:
- Falta contexto profundo de repositório: como várias ferramentas aqui, foca principalmente no diff, então as sugestões às vezes perdem a arquitetura mais ampla do sistema.
- Pode gerar ruído: sem configuração cuidadosa, pode gerar comentários demais sobre questões pequenas de estilo, distraindo de feedback mais importante.
- Customização de regras limitada: você tem menos controle pra definir regras de review complexas e específicas do projeto, comparado a ferramentas mais flexíveis.
- On-prem só no Enterprise: o plano Premium continua cloud-only; deploy em VPC ou on-prem exige o plano Enterprise.
| Plano | Preço |
|---|---|
| Teste | 14 dias grátis |
| Premium | Sob consulta |
| Enterprise | Sob consulta |
Melhor para: times pequenos e médios que querem um reviewer de IA simples pra achar problemas comuns e gerar testes sem muita configuração.
5. Qodo
O Qodo roda review de PR agentic. Antes de apontar qualquer coisa, os agentes buscam contexto na base de código mais ampla, em repositórios dependentes, no histórico de PRs e nos tickets vinculados, e depois ordenam os achados por severidade pra que os bloqueadores apareçam primeiro. Veja outras alternativas ao Qodo pra comparar mais opções de review agentic.
Prós:
- Busca de contexto antes do review: os agentes trazem repositórios relacionados e histórico de tickets, não só o diff, antes de gerar feedback.
- Prompts de correção pra assistentes de código: pra cada achado, gera um prompt com o problema, o trecho de código afetado e uma sugestão de abordagem que você pode colar num assistente de IA.
- Padrões aprendidos do histórico do time: gera regras a partir de decisões passadas de review em vez de vir com um conjunto fixo, então a aplicação se adapta conforme o time acumula suas próprias escolhas.
- Checagem de requisitos: compara o pull request com os requisitos do ticket vinculado e sinaliza implementações parciais.
Contras:
- Preço baseado em créditos: o plano de entrada tem teto de 2.500 créditos (~18 reviews) por mês; volume maior de review significa comprar mais créditos ou subir pro Enterprise.
- BYOK só no Enterprise: trazer sua própria chave e escolher o modelo só aparece documentado na página de Enterprise; o Pro Team não tem isso.
- On-prem só no Enterprise: nuvem privada e on-prem exigem o plano Enterprise; o Pro Team é cloud only.
| Plano | Preço |
|---|---|
| Teste | 14 dias grátis, sem plano grátis permanente |
| Pro Team | US$30/mês por 2.500 créditos (~18 reviews), com mais créditos disponíveis |
| Enterprise | Sob consulta |
Melhor para: times que querem review de PR agentic com busca de contexto profunda e não se importam com preço baseado em créditos.
6. Bito
O Bito segue um caminho mais pragmático. Em vez de competir só em profundidade arquitetural ou posicionamento enterprise, tenta oferecer uma camada útil de review de IA no Git, na IDE e na CLI, a um preço mais fácil de justificar pra times menores.
Isso faz bastante sentido pra times que querem melhorar o review automatizado sem transformar isso num grande projeto interno de mudança. É um dos produtos mais fáceis de adotar sem muita resistência, mesmo não sendo o mais profundo da categoria. Veja outras alternativas ao Bito pra comparar mais opções de entrada.
Prós:
- Preço de entrada baixo: é uma das opções comerciais mais acessíveis.
- Integração com IDE: funciona direto no VS Code, JetBrains e outras IDEs, virando parte natural do fluxo de desenvolvimento.
Contras:
- Menos controle arquitetural: não é tão aberto ou configurável quanto o Kodus.
- Review é um recurso, não o produto principal: o foco do Bito é outro, então ele não gerencia o fluxo de PR nem aplica políticas como ferramentas dedicadas fazem.
- Contexto geralmente baseado em arquivo: embora possa ser treinado num repositório, no uso do dia a dia o contexto costuma ficar limitado aos arquivos abertos, o que pode limitar a percepção arquitetural.
| Plano | Preço |
|---|---|
| Team | US$12/seat/mês (anual) |
| Professional | US$20/seat/mês (anual), self-hosted como add-on de US$5/seat/mês |
| Enterprise | Sob consulta, self-hosted incluso |
Melhor para: times pequenos e médios que querem um upgrade prático no review de IA, com boa relação custo-benefício.
7. Graphite Agent
O Graphite está nesta lista por um motivo simples: muitos times acham que precisam de um reviewer de IA melhor quando, na verdade, precisam de um sistema de review melhor. O Graphite é mais forte quando o gargalo está em PRs empilhados, filas de merge, fluxo de notificação e throughput de review.
Os reviews de IA dele importam, mas a vantagem real do Graphite é operacional. Ele ajuda o time a entregar mais rápido melhorando como as mudanças são estruturadas, enfileiradas e mergeadas.
Prós:
- PRs empilhados: é onde ele mais se destaca.
- Produto orientado a fluxo: review, fila de merge e IA vivem no mesmo sistema.
- Ajuda no throughput: resolve gargalos de review, não só comenta código.
- Camada de IA útil: resumos, reviews e automações agregam valor real.
Contras:
- Muito centrado no GitHub: não foi desenhado pra suporte amplo a múltiplos provedores.
- Funciona melhor quando o time compra o fluxo inteiro: se o time não quer adotar esse modelo, o valor cai.
| Plano | Preço |
|---|---|
| Hobby | Grátis, reviews de IA limitados |
| Starter | US$20/usuário/mês (anual) |
| Team | US$40/usuário/mês (anual), reviews de IA ilimitados |
Melhor para: times GitHub-first que querem aumentar o throughput de review e adotar PRs empilhados.
8. Snyk Code
O Snyk Code está nesta lista porque muitos times procurando uma alternativa ao CodeRabbit estão, na real, procurando uma análise de código melhor, principalmente do ponto de vista de segurança. É a melhor escolha quando o problema principal é detecção de vulnerabilidade, não qualidade geral de review, mesmo sem substituir uma plataforma dedicada de review.
Na prática, o Snyk Code faz mais sentido quando segurança está no centro da decisão; vale ver outras alternativas focadas em segurança se esse for o seu critério principal. Ele traz análise semântica, raciocínio de fluxo de dados e fluxos mais voltados a AppSec do que a maioria dos reviewers de IA de propósito geral.
Prós:
- Análise security-first: vai mais fundo em vulnerabilidades e padrões de uso indevido.
- Cobertura em IDE, repositório e pipeline: funciona nos três pontos do fluxo de desenvolvimento.
- Menos ruído que scanners antigos: a análise semântica ajuda na utilidade prática.
- Encaixe pra AppSec: principalmente pra times de plataforma e segurança.
Contras:
- Não é um substituto 1:1 de review: no fundo, continua sendo um produto de análise de segurança.
- Menos flexível como sistema de review: não foi desenhado pra virar seu reviewer customizável principal.
| Plano | Preço |
|---|---|
| Free | Grátis, 100 testes/mês |
| Team | US$25/mês fixo, até 10 devs, 1.000 testes/mês |
| Enterprise | Preço baseado em créditos |
Melhor para: times que querem colocar análise de segurança no centro do processo de review.
9. SonarQube
O SonarQube não tenta ser um reviewer de IA conversacional como o CodeRabbit. Sua força está em análise estática sistemática, quality gates, checagens de segurança e governança de qualidade. Pra muitas organizações maiores, isso vale mais que um reviewer de IA focado em comentário de PR.
Se sua organização de engenharia já pensa em termos de programas de qualidade, manutenibilidade, profiles e gates formais antes do merge, o SonarQube pode fazer mais sentido que uma ferramenta centrada em conversas de review com IA; veja outras alternativas de governança e qualidade de código pra comparar.
Prós:
- Quality gates como núcleo do produto: quality gates e análise estática são o que o SonarQube faz desde sempre, não um recurso adicionado depois.
- Suporte amplo de linguagens: funciona bem em bases de engenharia grandes.
Contras:
- Menos conversacional: não parece um reviewer de IA dentro da discussão do PR.
- Um tipo diferente de customização: é poderoso, mas não no mesmo sentido de regras em linguagem natural e fluxo adaptável.
| Plano | Preço |
|---|---|
| Developers | Grátis, até 50 mil linhas privadas |
| Cloud Team | US$32/mês, até 100 mil linhas privadas |
| Enterprise / Data Center | Sob consulta |
Melhor para: organizações mais preocupadas com quality gates, análise estática e governança do que com conversas de review baseadas em IA.
Alternativas self-hosted ao CodeRabbit
Nem toda ferramenta desta lista deixa você rodar o review na sua própria infraestrutura, e entre as que deixam, o nível de acesso muda bastante por plano:
| Ferramenta | Self-hosted disponível em | Modelo rodando na sua rede | Deploy air-gapped | Git self-managed |
|---|---|---|---|---|
| Kodus | Qualquer plano, incluindo o Community gratuito | vLLM, Ollama, TGI, LiteLLM | Possível, com setup manual | GHES, GitLab Self-Managed, Bitbucket DC |
| SonarQube | Tier Developers (grátis, até 50 mil linhas privadas), Enterprise e Data Center | Ollama, vLLM, LiteLLM | Com seu próprio LLM | GitHub, GitLab, Bitbucket DC |
| Bito | Add-on pago no Professional (+US$5/seat/mês); incluso no Enterprise | Não documentado | Não documentado | Não documentado |
| Greptile | Só no Enterprise, sob consulta | URL customizada | Documentado | GitHub, GitLab, Bitbucket |
| Qodo | Só no Enterprise, como nuvem privada ou on-prem | Não documentado | Enterprise | GitHub, GitLab, Bitbucket, Gerrit |
| CodeAnt | Só no Enterprise (VPC/on-prem) | Não documentado | Não documentado | Não documentado |
Quais são as alternativas open source ao CodeRabbit?
Se você está procurando uma alternativa de AI code review open source ao CodeRabbit, separei cinco opções que ajudam a decidir.
| Ferramenta | Licença | O que é | Repositório | Observação |
|---|---|---|---|---|
| Kodus | AGPLv3 (módulos enterprise sob licença separada) | Review de IA completo, com contexto de repositório | Repo | Único da lista que é open source e feito como reviewer de IA de propósito geral |
| SonarQube Community Edition | Open source (LGPL) | Análise estática e quality gates | Repo | Não é conversacional; foco em governança, não em IA generativa |
| Qodo PR-Agent | Open source (MIT) | Reviewer de PR com IA (/review, /improve, /describe) | Repo | Projeto legado mantido pela comunidade; o próprio repositório diz que é distinto da oferta comercial atual do Qodo, não é “o motor por trás” do Qodo Merge |
| Semgrep (Community Edition) | Open source (LGPL-2.1) | Análise estática de segurança | Repo | Analisa por função/arquivo; contexto cross-file fica no produto pago (Semgrep AppSec Platform) |
| reviewdog | Open source (MIT) | Posta a saída de qualquer linter como comentário inline no PR | Repo | Automação de lint, sem modelo de IA por trás; pra quem quer montar o próprio pipeline de review |
Como escolher a alternativa certa ao CodeRabbit
Encontrar a ferramenta certa significa identificar o problema específico que você está tentando resolver. Aqui vai um jeito simples de decidir.
Se você precisa de contexto profundo de código e regras customizadas
Seu problema principal é que os reviews perdem o contexto mais amplo. Você precisa de uma ferramenta que entenda seu repositório inteiro e deixe você definir o que uma “boa” mudança significa pro seu time. O Kodus faz isso. Seu contexto em nível de repositório e regras em linguagem natural dão um controle granular que outras ferramentas não têm.
Se segurança é a preocupação principal
CodeAnt e Snyk Code fazem mais sentido quando a decisão é realmente ligada a segurança.
Se o seu time sofre com falta de contexto no review
Kodus e Greptile são as melhores opções quando a maior frustração é feedback raso. Os dois vão além do review só-de-diff, mas o Kodus oferece mais controle sobre regras e infraestrutura, enquanto o Greptile fica mais focado na qualidade do review em si.
Perguntas frequentes
O Kodus é uma boa alternativa ao CodeRabbit?
Sim, o Kodus é uma ótima alternativa, principalmente pra times que sentem que os reviews do CodeRabbit não têm contexto suficiente. Se sua maior frustração é receber sugestões que não batem com a arquitetura existente ou com bibliotecas internas, o contexto em nível de repositório do Kodus resolve isso diretamente. Também faz mais sentido se você precisa de mais controle via regras customizadas, self-hosting ou uma plataforma open source.
Qual é a alternativa mais barata ao CodeRabbit?
Pra times com orçamento apertado, ferramentas open source costumam ser a opção mais em conta. Dá pra fazer self-host das versões open source do Kodus ou do SonarQube sem custo de licença, usando sua própria API Key quando precisar.
Dá pra migrar do CodeRabbit pro Kodus?
Sim. O processo de migração é simples. Como o Kodus integra com seu provedor Git (GitHub, GitLab, Bitbucket), geralmente você instala o app do Kodus, configura os repositórios e depois desinstala o app do CodeRabbit. Dá pra definir seu conjunto inicial de regras de review num arquivo de configuração dentro do repositório, o que ajuda a começar rápido.
E se o meu maior problema for ruído no review, não bugs que passam batido?
Se ruído é o problema real, o mais importante é procurar ferramentas que deem mais controle sobre regras e contexto. Kodus e Greptile são as melhores opções nesse cenário porque foram desenhadas pra deixar o review mais contextual, o que costuma importar mais do que simplesmente gerar mais comentários.
Existem alternativas self-hosted ao CodeRabbit?
Sim. Existem alternativas self-hosted ao CodeRabbit, como Kodus, SonarQube, Greptile, Qodo, Bito e CodeAnt, mas as opções de implantação e os custos variam bastante.
O Kodus permite rodar a revisão de código com IA na sua própria infraestrutura, inclusive no plano Community gratuito, com suporte a modelos locais via Ollama, vLLM e LiteLLM. Já ferramentas como Greptile, Qodo e CodeAnt oferecem opções de implantação privada ou on-premises voltadas principalmente a clientes Enterprise.
Existem alternativas open source ao CodeRabbit?
Sim. Existem alternativas open source ao CodeRabbit, mas nem todas funcionam da mesma forma. Kodus e Qodo PR-Agent são opções para quem busca revisão de código com IA diretamente nos pull requests. O Kodus oferece suporte a múltiplas plataformas Git, regras personalizadas e self-hosting, enquanto o PR-Agent permite automatizar revisões usando seus próprios modelos de IA.
Outras ferramentas, como SonarQube Community Edition e Semgrep, focam em análise estática, qualidade e segurança do código. Já o reviewdog permite integrar linters aos pull requests e publicar comentários diretamente nas linhas alteradas.
Se você procura uma alternativa mais próxima do CodeRabbit, vale começar por Kodus e PR-Agent. Para análise estática e verificações de segurança, SonarQube e Semgrep podem complementar o processo de revisão.
Veredito final
A ferramenta certa pra revisão de código é a que remove mais problemas do fluxo específico do seu time. Uma lista grande de recursos não garante isso.
Se você é um time pequeno procurando sugestões simples de IA pra achar erros comuns, ferramentas como o CodeAnt encaixam bem. Se a preocupação principal é segurança, o Snyk é a escolha certa. E se seu time está profundamente embarcado no ecossistema GitHub, o GitHub Copilot é uma extensão natural.
Mas pra times que estão esbarrando nos limites de uma IA focada só em diff, a escolha fica mais clara. Quando você precisa de reviews que entendam as consequências arquiteturais de uma mudança, apliquem os padrões de código específicos do seu time e deem controle total sobre seus dados e sua stack, uma plataforma como o Kodus faz mais sentido. A combinação de contexto em nível de repositório, customização em linguagem natural e arquitetura open source e self-hostable ataca diretamente os motivos pelos quais os times estão usando IA no processo de review.