8 Alternativas ao GitHub Copilot Code Review (2026)
 Edvaldo Freitas
O GitHub Copilot é um dos assistentes de codificação com IA mais usados, mas nem sempre é a melhor opção pra code review. O Copilot Code Review funciona bem pra times que já estão dentro do GitHub, principalmente quando querem feedback rápido em pull requests. Mas times costumam começar a procurar alternativas ao GitHub Copilot quando precisam de customização mais profunda na revisão, contexto de repositório mais forte, BYOK, menos ruído, métricas de revisão, ou suporte além do fluxo do GitHub.
Este guia compara as melhores alternativas ao GitHub Copilot pra code review com IA em 2026, incluindo ferramentas focadas em revisão de pull request, regras customizadas, segurança, contexto de repositório, padrões de time e fluxo de trabalho do desenvolvedor.
Atualizado em: 13 de outubro de 2026
Melhores alternativas ao GitHub Copilot code review por caso de uso
| Caso de uso | Melhor opção | Por que se encaixa |
|---|---|---|
| AI code review com regras customizadas | Kodus | Revisa PRs diretamente, suporta regras específicas do time, BYOK, contexto de repositório, plugins MCP, aprendizado por feedback e acompanhamento de issues. |
| Setup rápido de revisão de PR no GitHub | CodeRabbit | Fácil de adotar pra times que querem resumos rápidos de PR, comentários conversacionais e automação de baixo atrito. |
| Contexto profundo de repositório | Greptile | Boa opção pra times que querem contexto de grafo da base de código e análise de impacto além das linhas alteradas. |
| Fluxo IDE-para-PR | Bito | Funciona em IDE, CLI e Git pra times que querem feedback antes e durante a revisão do pull request. |
| Correções nativas no Cursor | Cursor BugBot | Melhor pra times que já usam Cursor e querem um caminho curto do comentário no PR até a correção no editor. |
| Sistema central de regras e on-prem/air-gapped | Qodo | Melhor quando governança, suporte a Gerrit ou deploy isolado (single-tenant, on-prem, air-gapped) importam mais do que facilidade de setup. |
| Quality gates mais AI review, um fornecedor só | SonarQube + Gitar | Melhor pra times que já rodam SonarQube pra análise estática e quality gates e querem revisão generativa de IA do mesmo fornecedor. |
| Revisão focada em segurança | Snyk Code | Melhor quando a preocupação principal é vulnerabilidade, risco de dependência e um fluxo de AppSec amigável ao desenvolvedor. |
Quando o GitHub Copilot Code Review não é suficiente
O Copilot Code Review é conveniente porque vive dentro do GitHub e consegue revisar pull requests sem somar outro fornecedor ao fluxo de trabalho. Ele revisa código em qualquer linguagem, junta contexto do projeto, e pode ser solicitado pela barra lateral do pull request, pela GitHub CLI ou pela API.
A lacuna aparece em quatro pontos específicos. Ele só revisa repositórios no GitHub (o suporte a Azure DevOps está em preview público, e GitLab ou Bitbucket precisam de outro revisor inteiramente). Você não consegue escolher o modelo: escolhe um nível de esforço, Lite ou Balanced, e o Copilot escolhe o modelo por você. Cada revisão é cobrada em cima do preço do assento, consumindo créditos de IA e, em repositórios privados, minutos do GitHub Actions, com o GitHub estimando $0,05 a $1 por revisão no Lite e $0,25 a $5 no Balanced. E o autor de um pull request pode editar as instruções de revisão (.github/copilot-instructions.md, AGENTS.md) no mesmo pull request, já que o Copilot lê elas da branch de origem.
Ferramentas dedicadas de AI code review costumam ir mais fundo em regras específicas do time mantidas fora do alcance do autor, comportamento no nível do repositório, analytics de revisão, histórico de feedback, controle de modelo, BYOK, e fluxos de trabalho além do GitHub. É aí que as alternativas ao Copilot ficam mais relevantes.
8 alternativas ao GitHub Copilot code review
1. Kodus
A Kodus é uma alternativa open source ao GitHub Copilot pra times que querem que o AI code review funcione mais perto do processo real de pull request deles. A Kody revisa PRs diretamente, aplica regras específicas do time, usa contexto de PR e de repositório, suporta BYOK, e consegue trazer contexto externo pra revisão através de plugins MCP.
A diferença principal é que a Kodus é construída em torno do comportamento de revisão, não só feedback genérico de IA. Ela é feita pra times que querem que as sugestões de revisão reflitam os padrões, as decisões de arquitetura, a lógica de negócio e o histórico de revisão deles.
Por que a Kodus se destaca:
- Kody Rules: times podem criar regras customizadas no nível de arquivo ou de pull request. Essas regras podem usar metadados do PR, o diff completo do PR, referências de arquivo, referências de repositório e funções MCP pra validar padrões que dependem de convenções do time ou de comportamento entre arquivos.
- BYOK e escolha de modelo: a Kodus suporta Bring Your Own Key, então os times usam as próprias chaves de provedor e escolhem o modelo que se encaixa no custo, privacidade e performance que precisam. Conecta com OpenAI, Anthropic, Google, OpenRouter, Novita, Moonshot e Z.ai só com uma chave, além de endpoints customizados compatíveis com OpenAI e Anthropic, Google Vertex AI, Amazon Bedrock e Azure OpenAI, sem markup no uso de tokens.
- Plugins MCP: os plugins da Kodus trazem contexto de ferramentas como Jira, Linear, Notion, Slack, Google Docs, ou servidores MCP customizados. Com a validação de lógica de negócio, a Kody compara o diff e os metadados do PR contra specs vinculadas, tickets, critérios de aceite ou requisitos escritos direto no comentário.
- Aprendizado por feedback: a Kody aprende com as reações do time, sugestões implementadas, sugestões rejeitadas e padrões de preferência. Com o tempo, isso ajuda a reduzir comentários parecidos com os que o time já rejeitou.
- Kody Issues: a Kodus consegue acompanhar sugestões que não foram implementadas e transformar elas em issues de follow-up. Isso deixa o feedback de revisão não resolvido mais fácil de gerenciar, em vez de simplesmente desaparecer depois que o PR é mergeado.
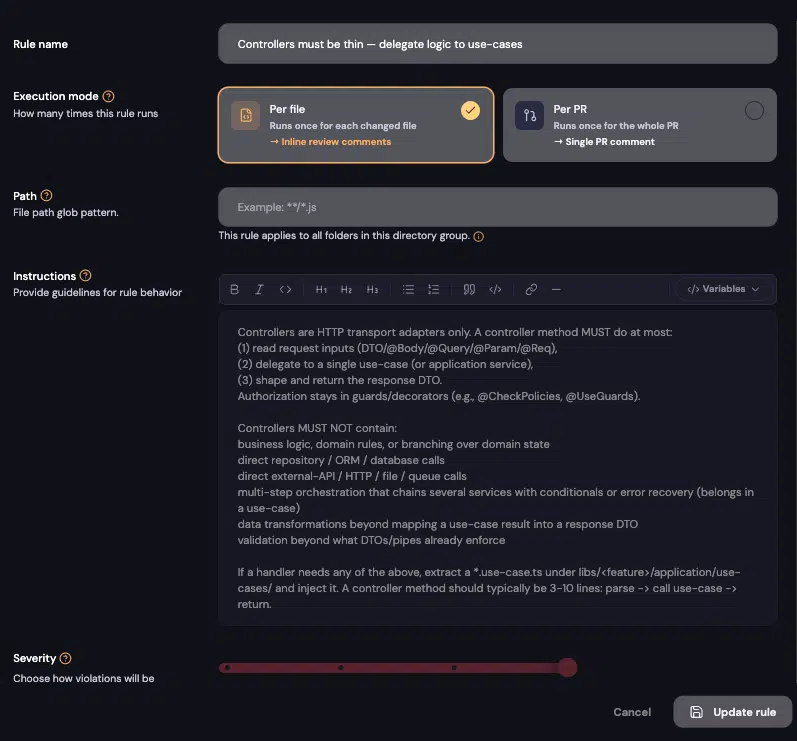
Separei um exemplo de uma Kody Rule na prática. Ela mantém os controllers como adaptadores HTTP finos e empurra autorização e lógica de negócio pra guards e use-cases, então um handler fica com 3 a 10 linhas de parse, delega, retorna.
A Kody sinalizou uma violação real dessa mesma regra num pull request do próprio repositório da Kodus: um método de controller embutia uma checagem de propriedade de organização direto nele, em vez de delegar isso pra um guard. Veja o comentário de revisão, que nomeia a regra, explica por que a checagem deveria estar no guard e não no controller, e mostra como extrair isso.
Num benchmark direto contra 38 bugs reais de cinco projetos open source (Sentry, Cal.com, Grafana, Discourse e Keycloak), as duas ferramentas revisaram os mesmos pull requests e a Kodus pegou 79% dos bugs contra 53% do Copilot. A diferença foi maior em bugs de severidade alta, 81% contra 38%, e se manteve até nos críticos, 69% contra 54%. Num pull request do Sentry, por exemplo, a Kodus sinalizou um offset negativo num cursor que deixava um atacante contornar os limites de paginação; a revisão do Copilot não pegou isso. Veja a comparação completa, incluindo o detalhamento bug a bug.

Melhor para: times que querem uma ferramenta open source de AI code review com regras customizadas, BYOK, contexto de repositório, contexto de negócio via MCP, e feedback de revisão que se adapta a como o time realmente trabalha.
2. CodeRabbit
A CodeRabbit ganhou bastante popularidade porque é fácil de configurar e parece natural dentro dos pull requests. Não parece um linter. Parece mais um colega de time deixando comentários, resumos e sugestões no seu PR.
É especialmente útil pra times que querem automação rápida de revisão de PR no GitHub sem mudar muito do fluxo de trabalho. A CodeRabbit consegue resumir mudanças, comentar em linhas específicas, gerar feedback de revisão, e ajudar desenvolvedores a pegar problemas antes que a fila de revisão fique grande demais.
A CodeRabbit agora tem perfis de revisão Quiet, Chill e Assertive pra ajustar o quanto ela comenta, e verifica os achados antes de postar pra reduzir falso positivo. Times com padrões mais profundos de arquitetura, regras, métricas de revisão ou governança de longo prazo ainda podem eventualmente precisar de mais controle do que esses perfis dão. Se for o caso, comparar alternativas à CodeRabbit pode deixar a decisão mais clara.
Melhor para: times pequenos que querem adoção rápida de revisão de PR, resumos, comentários conversacionais e um fluxo de trabalho no GitHub de baixo atrito.
3. Greptile
A Greptile usa uma abordagem diferente. Em vez de só olhar o git diff, ela foca em contexto de repositório e constrói um grafo de como a base de código se conecta. Pra projetos grandes, isso importa bastante.
Pense assim: enquanto um revisor mais simples vê um arquivo alterado, a Greptile tenta ver o mapa ao redor dele. Isso ajuda a pegar casos onde uma mudança local afeta outro módulo, API, ou consumidor em outro lugar do repositório.
O ponto de atenção é que isso depende de uma etapa inicial de indexação, então a primeira revisão num repositório novo demora mais pra configurar do que um revisor que só olha o diff. A Greptile funciona melhor quando a base de código é grande o suficiente pra revisão local de diff perder contexto importante. Se o seu time está comparando revisores com consciência de repositório, dar uma olhada nas alternativas à Greptile pode ajudar a esclarecer as opções.
Melhor para: times que querem contexto de grafo de repositório e análise de impacto além das linhas alteradas.
4. Cursor BugBot
O Cursor BugBot segue um caminho mais estreito. Foi construído pra times que já usam o Cursor e foca em encontrar bugs em pull requests com um caminho curto do comentário até a correção.
A integração dele com o editor Cursor é a maior vantagem. Se o BugBot encontra um problema, a correção consegue voltar naturalmente pro editor onde o desenvolvedor já está trabalhando. Pra times que vivem no Cursor, isso é uma vantagem real de fluxo de trabalho.
A limitação também é clara: o valor depende muito da adoção do Cursor. Como solução de code review pro time inteiro, pode ser estreito demais se os desenvolvedores usam IDEs diferentes ou querem métricas de revisão mais amplas. Em relação a regras, o BugBot agora suporta regras no nível da organização e do repositório, incluindo um arquivo .cursor/BUGBOT.md, além de regras que ele aprende da atividade do time quando alguém escreve @cursor remember num comentário, então a configuração já não é tão limitada quanto era antes. É por isso que os times ainda comparam alternativas ao Cursor BugBot antes de adotar ele como a principal camada de revisão, principalmente por causa do vínculo com a IDE e da governança no resto da organização.
Melhor para: times que já usam o Cursor e querem detecção rápida de bugs e um caminho tranquilo do comentário no PR até a correção no editor.
5. Bito
O Bito é útil pra times que querem assistência de IA em mais de uma parte do fluxo de trabalho. Não é só sobre pull requests. O Bito também funciona na IDE, na CLI e no fluxo do Git, o que o deixa interessante pra times que querem feedback antes do código chegar na revisão formal.
Esse fluxo de trabalho mais amplo é o principal motivo pra considerar ele como alternativa ao GitHub Copilot. Os desenvolvedores conseguem assistência mais cedo, e depois carregam parte dessa lógica de revisão pros pull requests e fluxos de automação.
O ponto de atenção é que as capacidades de code review do Bito costumam ser menos especializadas do que ferramentas focadas exclusivamente em revisão de pull request. Times que precisam de regras de revisão avançadas, governança, contexto profundo de repositório, ou mais controle sobre o comportamento da revisão podem sentir falta dessas capacidades. Pra times avaliando esse espaço, comparar alternativas ao Bito ajuda a esclarecer a diferença entre um assistente geral de desenvolvimento com IA e uma solução dedicada de code review.
Melhor para: times que querem feedback de IA em IDE, CLI, Git e fluxos de pull request.
6. Qodo
A Qodo se posiciona como uma plataforma de qualidade de código e governança, não como um revisor de setup rápido. Suporta GitHub, GitLab, Bitbucket, Azure DevOps e Gerrit, e se apoia num Codebase Intelligence Engine que mapeia relações entre repositórios, não só o PR na sua frente.
O motivo pelo qual times somam a Qodo numa avaliação do Copilot costuma ser deploy, não qualidade de revisão por si só. É uma das poucas ferramentas desta lista com SaaS single-tenant, deploy on-premises e air-gapped, junto com um sistema central de regras e avaliação de blast radius entre repositórios.
Por que a Qodo se destaca:
- Sistema central de regras: os padrões de engenharia ficam num lugar só e valem no momento da revisão, com o Rule Miner (beta) sugerindo regras a partir de comentários que o time já aceitou em PRs passados.
- Flexibilidade de deploy: SaaS single-tenant, on-premises e deploy air-gapped estão disponíveis no Enterprise, junto com BYOK.
- Suporte a Gerrit: uma das poucas ferramentas de IA de revisão nesta lista que cobre o Gerrit, não só plataformas da família GitHub.
O ponto de atenção é que a maior parte do que diferencia a Qodo (BYOK, SSO, deploy on-premises) fica atrás do plano Enterprise, e um time acima de 30 usuários vai direto pra uma conversa de vendas customizada. Pra times pesando a Qodo contra opções mais leves, alternativas à Qodo é uma comparação útil.
Melhor para: organizações que já decidiram que governança, suporte a Gerrit, ou deploy on-premises/air-gapped é um requisito, não uma preferência.
7. SonarQube + Gitar
O SonarQube construiu a reputação dele em análise estática e quality gates, não em revisão generativa de IA. Isso mudou em maio de 2026, quando a Sonar adquiriu a Gitar, um revisor de PR nativo de IA que lê um pull request no contexto completo, escreve a correção, e itera até o CI passar.
A Gitar continua operando como um produto separado com o próprio nome, vendida junto com o SonarQube em vez de incorporada nele. No plano Team, SonarQube e Gitar AI Code Review são duas linhas separadas; no Enterprise, a Gitar é cobrada por pull request, não por assento. Pra um time que já roda SonarQube pros quality gates, é uma forma de somar um revisor generativo do mesmo fornecedor em vez de somar um segundo.
Por que essa combinação se destaca:
- Quality gates mais revisão generativa: a análise estática e os quality gates do SonarQube rodam junto com a revisão e as correções de PR da Gitar, de um fornecedor só.
- Corrige e itera: a Gitar escreve a correção e itera nela até o CI passar, em vez de só deixar um comentário.
- Multi-plataforma: GitHub, GitLab, Bitbucket e Azure DevOps são todos suportados.
O ponto de atenção é que essa é uma aquisição recente, não um recurso que a Sonar construiu do zero, e a Gitar é cobrada como um add-on próprio, não embutida no preço do SonarQube. Times avaliando essa combinação contra uma opção dedicada a qualidade também podem ver o nosso guia de alternativas ao SonarQube.
Melhor para: times que já usam SonarQube pros quality gates e querem somar correções geradas por IA do mesmo fornecedor, em vez de combinar uma ferramenta de quality gate com um revisor de IA separado.
8. Snyk Code
O Snyk Code não tenta cobrir o mesmo espaço de um revisor geral de IA. Faz mais sentido quando o problema principal é segurança. A Snyk construiu a reputação dela em torno de segurança de dependência e se expandiu pra SAST, escaneamento de container, IaC, e fluxos mais amplos de AppSec.
Pra times que querem desenvolvimento assistido por IA com verificações de segurança mais fortes, a Snyk pode ser parte do stack. Ela ajuda a trazer detecção de vulnerabilidade pra mais perto dos desenvolvedores através de IDEs, CLI, pull requests e dashboards de segurança.
O ponto de atenção é o foco. A Snyk é melhor pra segurança do que pra discussões gerais de revisão sobre arquitetura, comportamento de produto, ou padrões de código específicos do time. Se o time quer cobertura de AppSec parecida com um fluxo de trabalho, modelo de preço ou experiência de code review diferente, comparar alternativas à Snyk é um próximo passo natural.
Melhor para: times que querem detecção de vulnerabilidade, gestão de risco de dependência, e fluxos de AppSec amigáveis ao desenvolvedor.
O futuro é especializado
O code review com IA está indo além do feedback genérico. O GitHub Copilot ajudou a tornar a IA parte do fluxo de desenvolvimento, mas code review tem requisitos próprios: contexto, padrões de time, consistência, e a capacidade de reduzir ruído em vez de somar mais dele.
É por isso que ferramentas especializadas estão ficando mais importantes. A melhor opção nem sempre é o assistente mais geral, mas sim a ferramenta que combina com como o seu time realmente revisa código.
Pra times que tratam qualidade de código como parte da cultura de engenharia, a camada de revisão certa precisa fazer mais do que sugerir melhorias. Ela deveria entender contexto de repositório, suportar regras customizadas, aprender com feedback, e dar aos times controle sobre modelos, custo e fluxo de trabalho.
Cada ferramenta tem o seu lugar. Mas conforme código gerado por IA fica mais comum, os times vão precisar de sistemas de revisão transparentes, configuráveis, e precisos o suficiente pra crescer junto com o processo deles.
Perguntas frequentes
A Kodus é uma das melhores alternativas ao GitHub Copilot pra code review porque foca em pull requests, regras customizadas, BYOK, contexto de repositório, plugins MCP, feedback do time, e acompanhamento de follow-up. É uma opção melhor quando os times querem que a revisão de IA reflita os próprios padrões em vez de comentários genéricos.
Sim. A Kodus é uma opção open source pra AI code review. Foi construída pra times avaliando o GitHub Copilot pelo lado da revisão de pull request, principalmente quando precisam de regras customizadas, BYOK, contexto de repositório, plugins MCP, e feedback que reflete como o time realmente revisa código.
Os times costumam procurar alternativas ao GitHub Copilot quando precisam de mais controle sobre o comportamento da revisão, escolha de modelo, preço, regras específicas do time, contexto de repositório, cobertura de segurança, ou fluxos de trabalho além do GitHub. O Copilot é conveniente, mas ferramentas dedicadas podem ser melhores pra necessidades específicas de revisão.
O GitHub Copilot Code Review é útil pra feedback rápido dentro do GitHub. Ele consegue revisar pull requests, deixar comentários, sugerir mudanças, e usar instruções do repositório. Os times podem precisar de uma ferramenta dedicada de AI code review quando querem customização mais profunda, BYOK, analytics de revisão, fluxos entre repositórios, ou governança mais forte baseada em padrões do time.
O Snyk Code é uma boa opção quando segurança é a prioridade principal. Foca em vulnerabilidades, risco de dependência, SAST, containers, IaC, e fluxos de AppSec. Pra times que querem segurança junto com a revisão de PR do dia a dia, a Kodus consegue funcionar como a camada de revisão enquanto ferramentas especializadas de segurança cuidam da cobertura mais profunda de vulnerabilidade.
A Kodus e a Greptile são boas opções pra bases de código maiores, mas por motivos diferentes. A Kodus é útil quando o time quer regras de revisão customizadas, aprendizado por feedback, e contexto de negócio dentro da revisão de PR. A Greptile é útil quando contexto de grafo de repositório e análise de impacto numa base de código grande são a prioridade principal.
A Kodus é self-hosted. A Qodo suporta SaaS single-tenant, deploy on-premises e air-gapped, junto com Gerrit. Ambas valem a pena avaliar se a localização do deploy é um requisito obrigatório, não uma preferência.
Sim. A Sonar adquiriu a Gitar, um revisor de PR nativo de IA, em maio de 2026, e vende ela como um add-on separado “Gitar AI Code Review” junto com o SonarQube, cobrado por usuário no plano Team e por pull request no Enterprise. Não é um recurso nativo do SonarQube, então aparece como uma linha própria na cobrança.